Lo esencial
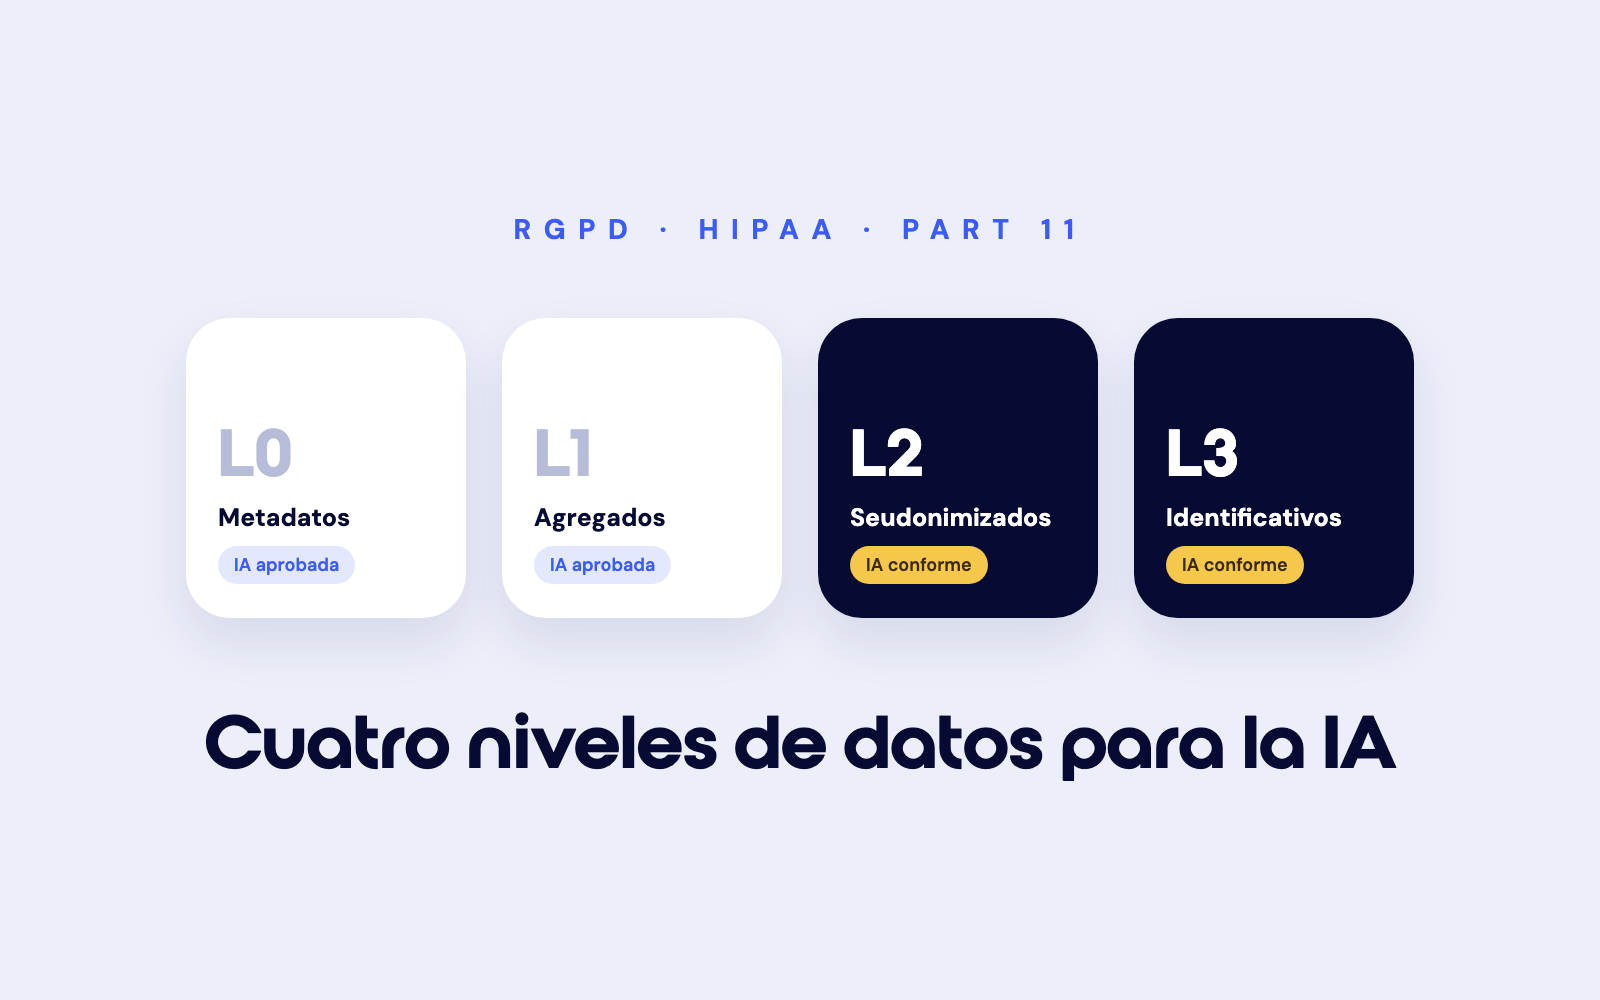
- Puede usar IA con los datos de un ensayo y cumplir la normativa, una vez clasificados los datos en cuatro niveles: metadatos (L0), agregados (L1), datos seudonimizados (L2) y datos identificativos (L3).
- La regla es la que ya aplica a cada usuario: cada rol ve lo que su puesto necesita.
- En Datacapt, la IA tiene los mismos permisos que el usuario que la conecta. Cada acción queda en la pista de auditoría.
- Cualquier herramienta de IA aprobada puede leer y escribir metadatos y leer agregados.
- Los datos seudonimizados e identificativos requieren una IA que cumpla el RGPD, HIPAA y HDS o equivalente, o que funcione en su propia infraestructura.
- La responsabilidad es compartida, como en la validación de software. Obtenga la aprobación del promotor y recoja el uso de la IA en el contrato, incluso para L0 y L1.
Pregunte a su delegado de protección de datos si el equipo del estudio puede usar IA con los datos del ensayo. Recibirá una de dos respuestas. «No» bloquea todos los casos de uso, incluidos los que no tocan ningún dato de pacientes. «Sí» sin condiciones pone datos de salud en una herramienta que nadie ha evaluado.
Las dos respuestas olvidan lo que su EDC hace cada día. Cuando una persona se incorpora a un estudio, usted le asigna un rol. Ese rol decide lo que ve.
Un modelo de acceso en cuatro niveles aplica la misma regla a la IA. Usted clasifica los datos del estudio según su cercanía a una persona, de L0 (metadatos) a L3 (datos identificativos). Cada herramienta de IA recibe los niveles que su tarea necesita y que su cumplimiento permite. Datacapt utiliza este modelo en su EDC y en su conector MCP.
| Nivel | Datos | Ejemplos | Acceso de la IA |
|---|---|---|---|
| L0 | Metadatos | Protocolo, visitas, formularios, variables, codelists, edit checks, eCRF en blanco | Cualquier herramienta de IA aprobada, lectura y escritura |
| L1 | Agregados | Tasas de cumplimentación, número de queries, estado del SDV, reclutamiento por centro, datos faltantes | Cualquier herramienta de IA aprobada, lectura |
| L2 | Datos individuales seudonimizados | Respuestas del eCRF vinculadas a un número de sujeto, sin identificador directo | IA conforme con datos de salud |
| L3 | Datos identificativos | Nombre, datos de contacto, fecha de nacimiento, texto libre no controlado | IA conforme con datos de salud |
Una IA conforme con datos de salud cumple el RGPD, HIPAA y HDS o un estándar equivalente, o funciona en su propia infraestructura. El conector de Datacapt da por defecto L0 y L1 a cualquier otra herramienta.
[[takeaways]]
Acceso por roles: usted ya limita lo que ve cada usuario
Abra la configuración de roles de cualquier EDC utilizado en un ensayo regulado. Encontrará el mismo esquema:
| Usuario | Lo que ve | Lo que nunca ve |
|---|---|---|
| Investigador | Registros completos de los pacientes de su centro | Pacientes de otros centros |
| CRA | Registros de los centros que monitoriza | Centros fuera de su ámbito |
| Data manager | Todos los datos del eCRF, bajo número de sujeto | Nombres y datos de contacto |
| Responsable del estudio del promotor | Paneles e indicadores de avance | Respuestas individuales, en la mayoría de configuraciones |
Con esta tabla usted demuestra a un inspector que cada persona accedió a lo que su puesto exigía y a nada más.
Las normas lo piden con sus propias palabras:
- RGPD, artículo 5(1)(c): minimización de datos. Usted trata los datos personales que la finalidad necesita, no más. El artículo 25 exige protección de datos desde el diseño y por defecto.
- HIPAA fija el estándar de «minimum necessary»: una entidad cubierta limita el uso o la divulgación de información de salud protegida al mínimo que la tarea requiere.
- 21 CFR Part 11, sección 11.10(d): limitar el acceso al sistema a las personas autorizadas. La sección 11.10(g) añade controles de autoridad sobre quién puede realizar cada operación. La sección 11.10(e) exige una pista de auditoría segura y con fecha y hora.
Ninguno de estos textos menciona la IA. Todos describen un control de acceso por roles. Usted puede aplicarlos a una herramienta de IA igual que a una persona. Para el conjunto de requisitos de un EDC, consulte el cumplimiento regulatorio de los sistemas EDC.
Trate una herramienta de IA como un usuario más
Cuando un data manager pide a Claude que redacte edit checks, o un responsable de estudio pide a ChatGPT el estado de un centro, la IA lee datos del estudio. Para su sistema de calidad, eso la convierte en un usuario. Necesita un rol, un ámbito y una huella en la pista de auditoría.
Dos preguntas fijan su rol:
- ¿Qué necesita la tarea? Los edit checks necesitan el protocolo y la estructura de los formularios (L0). El estado de un centro necesita cifras (L1). La revisión médica del sujeto 012 necesita las respuestas de ese sujeto (L2).
- ¿Qué ha demostrado la herramienta? Una herramienta aprobada por su empresa, con un contrato que impide al proveedor entrenar sus modelos con sus datos, puede acceder a L0 y L1. Una herramienta que cumple las normas sobre datos de salud puede acceder a L2 y L3.
La tarea define lo que la IA necesita. El cumplimiento de la herramienta define lo que puede recibir. Si la tarea pide más de lo que la herramienta ha demostrado, usted cambia de herramienta y mantiene la regla.
En Datacapt, la IA asume el rol de la persona que la conecta. Tiene exactamente los mismos permisos que la cuenta de ese usuario. El agente de un CRA ve los centros de ese CRA. El agente de un data manager ve lo que ve el data manager, nada más. Cada una de sus acciones queda en la pista de auditoría.
L0: los metadatos no contienen datos personales
El protocolo, el calendario de visitas, los formularios, las variables, las codelists, los edit checks y el eCRF en blanco describen el estudio sin describir a una persona. El RGPD se aplica a los datos personales, así que L0 queda fuera. HIPAA y HDS tampoco se aplican.
El riesgo en L0 es la confidencialidad. Su protocolo es propiedad intelectual del promotor. Su equipo jurídico lo resuelve en el contrato con el proveedor de IA: sin entrenamiento con sus datos, plazos de conservación limitados y compromisos de seguridad.
L0 es el único nivel en el que la IA puede escribir. Un agente puede construir formularios, definir condiciones de visibilidad o añadir un idioma al estudio. En Datacapt, esas escrituras llegan a un estudio en estado DRAFT. Un diseñador de estudios revisa y valida la construcción antes de la puesta en producción. El sistema validado que recoge los datos de pacientes sigue bajo control humano.
💡 Empiece su programa de IA por L0. La construcción del estudio es donde más tiempo se ahorra. Su delegado de protección de datos no tiene ningún dato personal que evaluar.
L1: los agregados responden a la mayoría de preguntas de monitorización
Las tasas de cumplimentación, el número de queries, el estado del SDV, el reclutamiento por centro y los datos faltantes por formulario son agregados. La plataforma los calcula y envía una cifra a la IA. El modelo lee «el centro 102 tiene 14 queries abiertas desde hace más de 30 días» y nunca lee los 14 valores que hay detrás.
El considerando 26 del RGPD excluye de su ámbito la información anónima, la que ya no se refiere a una persona identificable. Un agregado calculado sobre suficientes sujetos supera esa prueba. Por eso cualquier herramienta de IA aprobada puede leer L1.
La IA lee los agregados y nunca los escribe. Los datos recogidos pertenecen al usuario del centro que los introdujo, con su entrada en la pista de auditoría y un motivo de cambio, como exige la Part 11.
⚠️ Cuidado con los recuentos pequeños. Si un centro ha incluido a un solo sujeto, «1 acontecimiento adverso grave en el centro 104» señala a una persona. Fije un tamaño mínimo de celda con su equipo de protección de datos y trate cualquier cifra inferior como L2.
L2: un dato seudonimizado sigue siendo un dato personal
L2 es el propio eCRF: respuestas vinculadas a un número de sujeto como 012, sin nombre ni identificador directo.
Muchos equipos creen que un número de sujeto hace anónimo el dato. El considerando 26 del RGPD trata los datos seudonimizados como datos personales, porque alguien tiene la clave: el centro investigador puede vincular 012 con un paciente. En septiembre de 2025, el Tribunal de Justicia de la UE (SEPD contra JUR) admitió que un destinatario sin medios razonables para reidentificar puede tener datos que no son personales para él. Eso no ayuda al equipo del estudio, al promotor ni al proveedor del EDC, que pueden llegar al sujeto a través del centro. Los datos clínicos son además datos de salud, una categoría especial según el artículo 9.
Una herramienta de IA que lee L2 se convierte en encargada del tratamiento de datos de salud. Su organización necesita entonces:
- un contrato de encargo del tratamiento con el proveedor de IA (artículo 28 del RGPD),
- una evaluación de impacto (EIPD) que cubra el uso de la IA (artículo 35),
- un mecanismo de transferencia si el proveedor trata los datos fuera de la UE, como una decisión de adecuación o cláusulas contractuales tipo (capítulo V),
- un alojamiento con certificación HDS cuando los datos entran en las normas francesas sobre datos de salud,
- un Business Associate Agreement cuando se aplica HIPAA,
- o un modelo alojado en sus propios servidores, donde los datos nunca llegan a un tercero.
L2 ofrece lo que las cifras no pueden dar. Una IA con acceso L2 puede leer las visitas de un sujeto en orden y señalar que la V3 tiene fecha anterior a la V2. Puede proponer códigos MedDRA o WHODrug, o redactar una narrativa para un revisor médico.
L3: los datos identificativos se quedan con quien los necesita
L3 contiene lo que identifica a una persona por sí solo: nombre, datos de contacto, fecha de nacimiento. También contiene el texto libre no controlado, porque un usuario del centro puede escribir un nombre o un teléfono en cualquier campo de comentario. Usted no lo sabe hasta que alguien lo lee.
L3 sigue la misma exigencia que L2. En un estudio, pocas tareas de IA lo necesitan. El seguimiento del reclutamiento es una, cuando un coordinador quiere ayuda para programar llamadas con candidatos preseleccionados. La minimización de datos y el estándar HIPAA de «minimum necessary» apuntan en la misma dirección: mantenga L3 fuera de los flujos de IA salvo que la tarea lo exija.
El servidor MCP de Datacapt nunca devuelve el nombre, los datos de contacto ni la fecha de nacimiento de un participante. Sus herramientas identifican a un participante por su número de sujeto y su Datacapt ID.
Lo que pide cada norma y cómo responden los niveles
| Norma | Lo que pide | Respuesta de los niveles |
|---|---|---|
| RGPD art. 5(1)(c) y 25 | Tratar el mínimo de datos personales necesario, desde el diseño | Cada tarea recibe el nivel más bajo que basta |
| RGPD art. 9 y considerando 26 | Proteger los datos de salud, incluidos los seudonimizados | L2 y L3 van solo a una IA conforme |
| RGPD art. 28, 35 y capítulo V | Contrato con cada encargado, EIPD, marco para las transferencias | Obligatorio antes de que una herramienta de IA acceda a L2 |
| HIPAA minimum necessary | Limitar la información de salud a lo que la tarea requiere | Misma lógica que los niveles, con un BAA para L2 y L3 |
| HDS (Francia) | Alojar los datos de salud con un proveedor certificado | Parte de la exigencia para L2 y L3 |
| 21 CFR Part 11 | Limitar el acceso a personas autorizadas, mantener una pista de auditoría | La IA hereda los permisos de un usuario identificado, cada acción queda en la pista de auditoría |
| ICH E6(R3) y GAMP 5 | Supervisión del promotor sobre los sistemas informatizados y los proveedores, roles por escrito | El contrato nombra las herramientas de IA, los niveles y quién valida los resultados |
| Reflection paper de la EMA sobre IA (2024) | El promotor garantiza que cada modelo que usa es adecuado para su uso previsto | Cada caso de uso tiene un nivel, una herramienta y un validador designado |
La Ley de IA europea (AI Act) añade su propio calendario, aplazado en 2026. La mayoría de las herramientas de IA usadas para llevar a cabo un ensayo no son sistemas de alto riesgo según este texto. Para las fechas, lea qué cambia el Reglamento 2026/1744 para los ensayos clínicos.
La responsabilidad es compartida, como en la validación de software
Usted ya comparte la responsabilidad de su EDC. El proveedor valida la plataforma: su proceso de desarrollo, sus pruebas, sus notas de versión. Usted valida su uso: la construcción del estudio, las pruebas de aceptación, los roles que asigna. GAMP 5 e ICH E6(R3) describen este reparto. Un inspector espera encontrarlo por escrito. Nuestra guía sobre la validación de sistemas informatizados en ensayos clínicos explica el método.
El uso de la IA sigue el mismo reparto:
| Actor | Responsable de |
|---|---|
| Datacapt | El conector, el filtro por niveles, los permisos de usuario en cada acción MCP, la pista de auditoría |
| Proveedor de IA | El modelo, su alojamiento, sus condiciones contractuales: sin entrenamiento con sus datos, conservación, seguridad |
| Promotor | La decisión de usar IA, las herramientas aprobadas, los niveles que cada herramienta puede alcanzar |
| CRO o equipo del estudio | El uso dentro del ámbito aprobado y la validación de cada borrador de la IA antes de la puesta en producción |
El promotor conserva la responsabilidad final sobre los datos del ensayo según ICH E6(R3), aunque delegue tareas en una CRO o un proveedor. La decisión de usar IA en un estudio le corresponde a él.
Si usted lleva un estudio para un promotor, pregúntele antes de que una herramienta de IA lo toque. Recoja su respuesta en el contrato o en el acuerdo de calidad: qué herramientas, qué niveles, para qué tareas y quién valida los resultados. Si usted es el promotor, añada la misma cláusula a sus contratos con CRO y proveedores.
Hágalo también para L0 y L1. Su protocolo pertenece al promotor. La mayoría de las cláusulas de confidencialidad prohíben compartirlo con un tercero que el promotor no ha aprobado. El promotor también cualifica cada sistema que maneja su estudio. Un inspector le preguntará cómo usó el equipo la IA. Una cláusula firmada le da esa respuesta. La pista de auditoría demuestra que usted se mantuvo dentro del marco.
💡 Añada una cláusula de IA a su modelo de contrato: herramientas aprobadas, nivel máximo por herramienta, tareas y la persona que valida los resultados de la IA. Así la negocia una sola vez por promotor.
Cómo aplica Datacapt los niveles
Su equipo no debería tener que aplicar estas reglas de memoria. Datacapt integra los niveles en el conector:
- Una herramienta que no alcanza la exigencia de datos de salud recibe por defecto L0 y L1.
- Las escrituras de la IA afectan a los metadatos de estudios en DRAFT. Una persona valida antes de la puesta en producción.
- Los nombres, datos de contacto y fechas de nacimiento nunca salen de la plataforma a través del servidor MCP.
- La IA tiene los mismos permisos que el usuario que la conecta. No puede abrir un estudio, un centro ni un formulario que ese usuario no pueda abrir.
- Cada usuario se conecta con su propia clave MCP, limitada y revocable. Cada acción de la IA lleva así un nombre.
- Cada acción MCP queda en la pista de auditoría con su origen. Un inspector puede distinguir una acción de la IA de una acción humana.
Para entender cómo funciona un servidor MCP, lea MCP y LLM en investigación clínica. Para comparar lo que cada proveedor de EDC permite hacer a un agente, lea los cuatro niveles de acceso de un agente de IA. Ese artículo clasifica las capacidades del agente, desde leer la documentación hasta escribir un estudio. Este clasifica los datos que una IA puede ver.
Seis preguntas para su delegado de protección de datos y su equipo de calidad
- ¿Qué nivel necesita cada caso de uso de IA? Enumere los casos de uso y asigne el nivel más bajo que funcione. La mayoría de las tareas de construcción y monitorización se quedan en L1.
- ¿Qué herramientas pueden acceder a qué nivel? Archive el BAA, el contrato de encargo, las cláusulas de transferencia o el certificado HDS de cada herramienta autorizada en L2.
- ¿Entrena el proveedor sus modelos con sus datos? Obtenga la respuesta en el contrato, para cada nivel.
- ¿Dónde llegan las escrituras de la IA? A un borrador que valida una persona designada.
- ¿Puede un inspector rastrear lo que hizo la IA? La pista de auditoría debe mostrar cada acción de la IA, con qué usuario y sobre qué datos.
- ¿Ha aprobado el promotor por escrito el uso de la IA? El contrato o el acuerdo de calidad debe nombrar las herramientas y los niveles, L0 y L1 incluidos.
Recoja las respuestas en su EIPD, en su análisis de riesgos de los sistemas informatizados y en sus contratos. Un inspector que pregunte cómo controla usted la IA recibirá la misma respuesta que para cualquier usuario: un rol, un ámbito y una huella.
[[cta]]
¿Se puede usar IA con datos de ensayos clínicos bajo el RGPD?
Sí. El RGPD no prohíbe la IA. Le pide tratar el mínimo de datos personales necesario, proteger los datos de salud y tener un contrato con cada encargado. Los metadatos y los agregados no contienen datos personales. Los datos seudonimizados e identificativos requieren una herramienta de IA que cumpla las normas sobre datos de salud, un contrato de encargo, una EIPD y, fuera de la UE, un mecanismo de transferencia.
¿Se puede usar ChatGPT o Claude con datos de ensayos clínicos?
Con metadatos y agregados, sí, con una cuenta aprobada por la empresa, un contrato que impida al proveedor entrenar con sus datos y la aprobación del promotor. Con datos individuales, la herramienta debe alcanzar la exigencia de datos de salud: contrato de encargo, EIPD, BAA cuando se aplica HIPAA, o alojamiento en su propia infraestructura. Una cuenta personal de consumo no cumple ninguna de estas condiciones.
¿Un dato clínico seudonimizado es un dato personal?
Sí, para el equipo del estudio, el promotor y el proveedor del EDC. El considerando 26 del RGPD mantiene los datos seudonimizados dentro de su ámbito, porque el centro tiene la clave que vincula un número de sujeto con un paciente. Los datos clínicos son además datos de salud según el artículo 9.
¿Cómo se aplica HIPAA a las herramientas de IA?
Cuando se aplica HIPAA, el estándar de «minimum necessary» limita la información de salud a lo que la tarea requiere. Un proveedor de IA que trata información de salud protegida firma un Business Associate Agreement. Los metadatos y los agregados evitan ambas cuestiones.
¿Un agente de IA incumple la 21 CFR Part 11?
No, si usted lo trata como un usuario. La Part 11 le pide limitar el acceso a personas autorizadas y mantener una pista de auditoría. El agente debe actuar con las credenciales de un usuario identificado, escribir en borradores que valida una persona y dejar una huella que un inspector pueda filtrar. En Datacapt, el agente funciona con los permisos del usuario que lo conecta. La pista de auditoría registra cada acción MCP.
¿Quién es responsable cuando un equipo de estudio usa IA?
La responsabilidad es compartida, como en cualquier software validado. Datacapt responde del conector, del filtro por niveles y de la pista de auditoría. El proveedor de IA responde de su modelo y de sus condiciones contractuales. El promotor conserva la responsabilidad sobre los datos del ensayo. Por eso aprueba el uso de la IA. El contrato nombra las herramientas y los niveles, metadatos y agregados incluidos.
¿Cambia la Ley de IA europea estas reglas?
La Ley de IA añade sus propias obligaciones, como la alfabetización en IA del personal, pero la mayoría de las herramientas de IA usadas para llevar a cabo un ensayo no son sistemas de alto riesgo según este texto. El RGPD, las Buenas Prácticas Clínicas y la Part 11 siguen decidiendo qué datos puede ver una IA. El Reglamento 2026/1744 aplazó los plazos de alto riesgo a diciembre de 2027 y agosto de 2028.
¿Por qué el texto libre se clasifica como dato identificativo?
Un usuario del centro puede escribir un nombre, un teléfono o una dirección en cualquier campo de comentario. Usted no sabe lo que contiene un campo libre hasta que alguien lo lee. Por eso lo trata como L3.
Florentin une el conocimiento de la investigación clínica con una verdadera pasión por el diseño de producto. Atento al detalle y obsesionado con la experiencia de usuario, se asegura de que Datacapt siga siendo una plataforma de alto rendimiento, intuitiva y accesible para cualquier usuario.
Blog y Noticias
Noticias, artículos, recursos y tutoriales.